ZInfV-1 in kibernetska varnost: Ali je vaše podjetje pripravljeno?
Kibernetske grožnje postajajo vse bolj prefinjene in lahko povzročijo resne poslovne posledice. Med pogostimi tveganji so phishing, direktorske prevare, vrivanje v poslovno komunikacijo ter kraja uporabniških podatkov. Napadalci izkoriščajo tudi ranljivosti informacijskih sistemov, zato je pravočasno ukrepanje ključnega pomena.
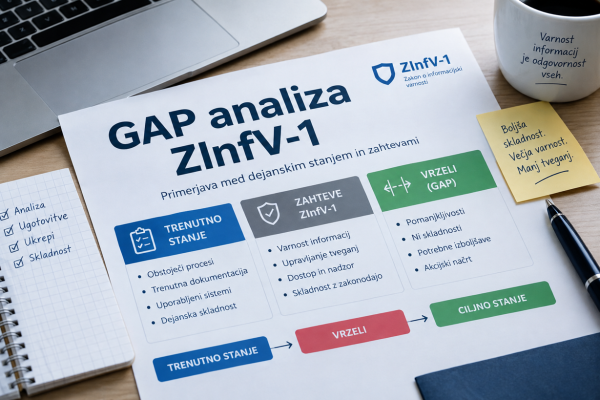
ZInfV-1 poudarja pomen sistematičnega upravljanja kibernetskih tveganj, ustreznih varnostnih ukrepov in učinkovitega odzivanja na incidente. Za organizacije je zato pomembno, da razumejo svoje obveznosti in preverijo pripravljenost na morebitne napade. Varnostna dokumentacija je pomembna, vendar sama po sebi ne prepreči incidenta. Podjetje mora vedeti, kdo vodi odziv, katere sisteme je treba zaščititi in koga obvestiti. Prav tako potrebuje načrt za nadaljevanje poslovanja ter obnovo prizadetih sistemov.
Učinkovito upravljanje informacijske varnosti vključuje redno ocenjevanje tveganj, spremljanje ranljivosti in preverjanje obstoječih zaščitnih ukrepov. Pomembno je tudi upravljanje uporabniških dostopov, izobraževanje zaposlenih ter priprava načrtov za neprekinjeno poslovanje. Organizacije morajo zato preveriti, ali njihovi postopki delujejo tudi v praksi. Pravočasna priprava lahko zmanjša posledice incidentov in olajša sprejemanje odločitev v kriznih razmerah.
CISO on demand: strokovna podpora pri upravljanju informacijske varnosti
Vsako podjetje nima potrebe ali možnosti zaposliti lastnega vodje informacijske varnosti. Kljub temu potrebuje jasen pregled nad tveganji, odgovornostmi in prednostnimi varnostnimi ukrepi. CISO on demand omogoča dostop do strokovne podpore glede na dejanske potrebe organizacije. Zunanji CISO sodeluje z vodstvom, IT-ekipo in drugimi odgovornimi osebami. Pomaga določiti varnostne prioritete, vzpostaviti ustrezne procese ter preveriti učinkovitost obstoječih zaščitnih rešitev.
Podpora lahko vključuje več pomembnih področij:
- ocenjevanje kibernetskih in informacijskih tveganj; preverjanje skladnosti z zahtevami ZInfV-1;
- vzpostavljanje odgovornosti in procesov informacijske varnosti;
- pripravo načrtov odzivanja na incidente;
- načrtovanje neprekinjenega poslovanja in obnove po incidentu;
- upravljanje identitet in dostopov;
- koordinacijo varnostnih pregledov in penetracijskih testov;
- izobraževanje zaposlenih o varnem ravnanju.
Pomembna prednost storitve je povezovanje različnih področij informacijske varnosti v celovit sistem. CISO on demand ne nadomešča internega IT-oddelka, temveč pomaga usmerjati njegove aktivnosti in določati prednostne naloge. Takšno sodelovanje omogoča boljši pregled nad varnostnimi tveganji in učinkovitejše usklajevanje ukrepov. Podjetje lahko postopoma izboljšuje svoje procese ter se bolje pripravi na morebitne incidente. CISO on demand je zato primerna rešitev za organizacije, ki želijo okrepiti informacijsko varnost in izboljšati upravljanje kibernetskih tveganj. S strokovno podporo lahko lažje prepoznajo pomanjkljivosti, določijo prioritete in pripravijo ustrezne odzive.
FAQ – pogosta vprašanja
- Kaj pomeni CISO on demand?
CISO on demand je storitev zunanjega vodenja informacijske varnosti. Podjetju omogoča dostop do strokovnjaka, ki pomaga upravljati tveganja, vzpostavljati varnostne procese in usklajevati zaščitne ukrepe.
- Kako lahko pomaga pri zahtevah ZInfV-1?
Zunanji CISO pomaga organizaciji prepoznati pomembne varnostne pomanjkljivosti, določiti prednostne ukrepe in vzpostaviti ustrezne procese. Podpira tudi pripravo na incidente ter preverjanje izpolnjevanja relevantnih zakonskih zahtev.
- Ali podjetje potrebuje lastnega vodjo informacijske varnosti?
Ne nujno. Zunanja strokovna podpora je lahko ustrezna alternativa zaposlitvi za polni delovni čas. Obseg sodelovanja se prilagodi velikosti podjetja, njegovim tveganjem in potrebam.